أغلب الحسابات المخترقة لا تُكسر بعبقرية، بل لأن صاحبها استخدم كلمة سهلة التخمين، أو الكلمة نفسها في عدة مواقع فتسربت من أحدها. مولّد كلمات المرور في أدوات زين ينشئ كلمة عشوائية طويلة داخل متصفحك. يشرح هذا الدليل كيف يولّدها، وما الطول الكافي، وأين تحفظها.
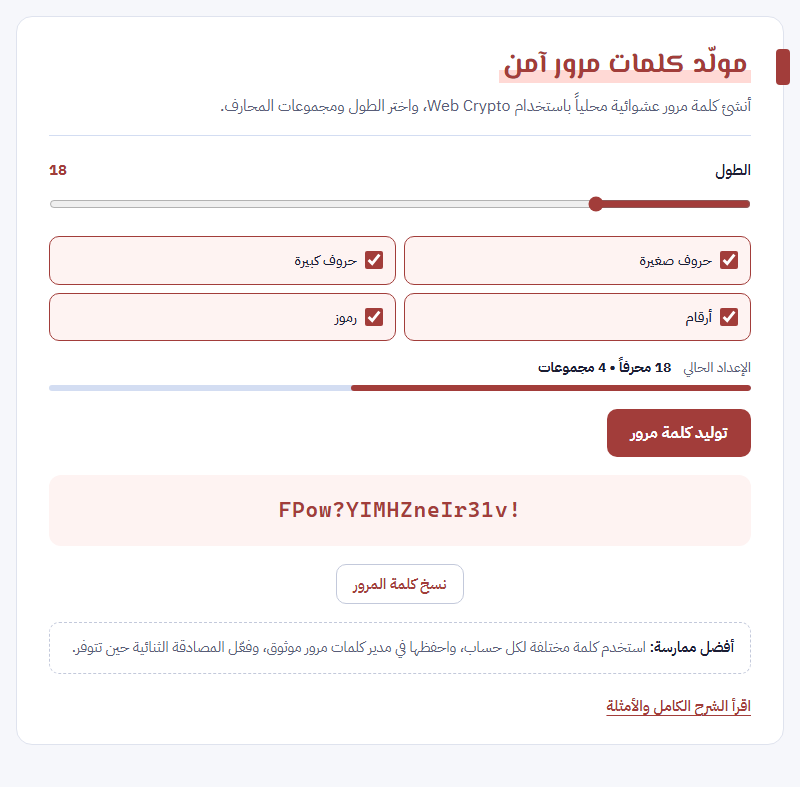
كيف تستخدم المولّد؟
- اختر الطول بالمنزلق، بين 12 و40 محرفاً. يبدأ عند 18.
- اختر مجموعات المحارف: حروف صغيرة، وحروف كبيرة، وأرقام، ورموز. اترك الأربع مفعّلة ما لم يرفض الموقع أحدها.
- اضغط «توليد كلمة مرور»، ثم «نسخ كلمة المرور» والصقها مباشرة في مدير كلمات المرور.
كيف تُولَّد الكلمة؟
- مصدر العشوائية: الدالة crypto.getRandomValues في متصفحك، وهي مصدر عشوائية مخصص للتشفير، وليست Math.random العادية.
- بلا انحياز: عند اختيار محرف من مجموعة، نستبعد القيم التي قد تجعل بعض المحارف أكثر ظهوراً من غيرها.
- كل مجموعة حاضرة: نضع محرفاً واحداً على الأقل من كل مجموعة اخترتها، ثم نكمل الطول من المجموعات كلها، ونخلط الترتيب عشوائياً.
- داخل جهازك: الكلمة لا تُرسل إلى أي خادم ولا تُحفظ في الموقع.
الرموز المستخدمة هي: ! @ # $ % & * _ - + = ? وهي رموز تقبلها أغلب المواقع. اخترناها بدل كل الرموز الممكنة حتى لا ترفض المواقع الكلمة.
ما الطول الكافي؟
تقاس قوة الكلمة العشوائية بعدد «البتات»: كل بت إضافي يضاعف عدد التخمينات اللازمة لكسرها. الجدول يوضح القوة التقريبية حسب الطول والمجموعات:
| الطول | الحروف الصغيرة فقط (26) | حروف صغيرة وأرقام (36) | المجموعات الأربع (74) |
|---|---|---|---|
| 12 | 56 بت | 62 بت | 75 بت |
| 18 | 85 بت | 93 بت | 112 بت |
| 24 | 113 بت | 124 بت | 149 بت |
الإعداد الافتراضي (18 محرفاً بالمجموعات الأربع) يعطي نحو 112 بت، وهي قوة تفوق ما يحتاجه أي حساب شخصي. لاحظ أن زيادة الطول ترفع القوة أكثر من إضافة الرموز: 24 حرفاً صغيراً أقوى من 18 محرفاً بكل المجموعات.
الشريط تحت الإعدادات يعكس اختيارك للطول والمجموعات فقط، وليس فحصاً لكلمة كتبتها بنفسك.
أين تحفظ الكلمة؟
لن تحفظ كلمة عشوائية من 18 محرفاً، ولا يُفترض أن تحفظها. استخدم مدير كلمات مرور، سواء المدمج في متصفحك أو في هاتفك أو تطبيقاً مستقلاً موثوقاً. يملأ المدير الكلمة تلقائياً في الموقع الصحيح فقط، فيحميك أيضاً من صفحات التصيد التي تقلد مواقع حقيقية.
أهم من قوة الكلمة
- كلمة مختلفة لكل حساب: تسريب موقع واحد يجب ألا يفتح حساباتك الأخرى.
- التحقق بخطوتين: فعّله في البريد والبنك والتواصل الاجتماعي، فكلمة المرور وحدها لا تكفي إذا سُرقت.
- مفاتيح المرور (Passkeys): إذا عرضها الموقع فهي أكثر أماناً من أي كلمة مرور، لأنها لا تُكتب ولا تُسرق بالتصيد.
- لا تغيير دوري بلا سبب: توصي إرشادات NIST الأمريكية بعدم فرض تغيير الكلمة كل فترة، وبتغييرها فقط عند الشك في تسريبها.
أخطاء شائعة
- تعديل الكلمة لتسهيل حفظها: إضافة اسمك أو سنة ميلادك تجعلها أسهل للتخمين.
- إرسالها في رسالة أو بريد: احفظها في المدير مباشرة، ولا تتركها في محادثة.
- الاحتفاظ باللقطة: إذا صوّرت الشاشة والكلمة ظاهرة، فاحذف الصورة.
أسئلة شائعة
الموقع يرفض الرموز، ماذا أفعل؟
ألغِ مجموعة الرموز وزد الطول بضعة محارف لتعويضها، ثم ولّد كلمة جديدة.
هل تصلح لكلمة شبكة Wi‑Fi؟
نعم. اختر طولاً بين 16 و24 لتسهل كتابتها على الأجهزة، ويمكنك مشاركتها عبر رمز QR بدل إملائها.
لماذا لم يعمل زر النسخ؟
بعض المتصفحات تمنع الكتابة في الحافظة. عندها تحدد الأداة الكلمة، فاضغط Ctrl+C أو اختر «نسخ» يدوياً.
مصادر
آخر مراجعة: 14 أكتوبر 2026 · الإبلاغ عن خطأ